1. Le RGPD : un enjeu stratégique pour votre projet digital
Souvent perçu comme une contrainte administrative, le RGPD permet aussi de mieux structurer les usages de la donnée et la relation avec vos utilisateurs.
Une réglementation centrée sur l’utilisateur
La transparence et la maîtrise des données personnelles sont au cœur de la démarche. Un produit qui explique simplement ses usages et facilite les choix de l’utilisateur peut inspirer davantage confiance.
La confiance dans les parcours de conversion
Une politique de données claire peut contribuer à rassurer lors d’une inscription, d’un paiement ou de l’envoi d’un formulaire. Elle participe à la perception de votre marque, sans garantir à elle seule une amélioration des conversions.
Un risque juridique et financier
Les manquements peuvent entraîner des contrôles, des mesures correctrices et des sanctions. La conformité ne se limite donc pas à la présence d’un bandeau cookies : elle doit correspondre au fonctionnement réel du service.
2. Qu’est-ce que le RGPD ?
Applicable depuis le 25 mai 2018, le RGPD établit un cadre européen commun de protection des données personnelles.
Les données concernées
Une donnée personnelle permet d’identifier une personne, directement ou indirectement. Cela peut concerner :
- le nom et le prénom ;
- l’email et le téléphone ;
- l’adresse IP ;
- les données de navigation ou de localisation ;
- un identifiant de compte.
Certains cookies et identifiants de suivi traitent des données personnelles. Les règles relatives aux traceurs doivent également être examinées, même indépendamment de cette qualification.
Les grands principes
- Transparence : expliquer quelles données sont collectées, pourquoi et comment.
- Base légale : identifier le fondement adapté à chaque traitement. Le consentement est une possibilité, pas une règle universelle.
- Minimisation : ne collecter que les données nécessaires au service rendu.
- Sécurité : mettre en place des mesures adaptées aux données et aux risques.
Lorsqu’un traitement repose sur le consentement, celui-ci doit résulter d’un choix libre, spécifique, éclairé et univoque, sans case précochée.
L’accès et les droits
Prévoyez un moyen de traiter les demandes des personnes, selon les conditions applicables à chaque droit :
- accéder aux données ;
- les faire rectifier ;
- demander leur effacement ;
- demander leur portabilité lorsque les conditions sont réunies.
3. RGPD et site web : les points à mettre en place
Formulaires, outils de mesure, pixels publicitaires, CRM et extensions peuvent collecter ou transmettre des données. Il faut comprendre ce qui fonctionne réellement sur votre site.
Une politique de confidentialité accessible
Une page dédiée, accessible notamment depuis le pied de page, explique :
- les données collectées ;
- leurs finalités et leurs bases légales ;
- les durées de conservation ;
- les mesures de protection ;
- les modalités d’exercice des droits.
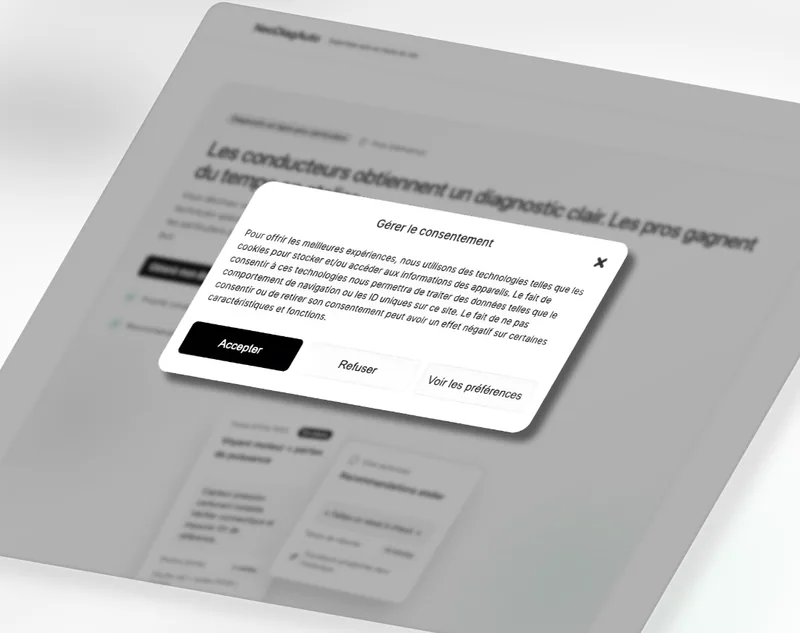
Les cookies et le consentement
Pour les traceurs soumis au consentement, le comportement du site doit respecter le choix de l’utilisateur :
- aucun déclenchement avant le consentement ;
- un refus aussi simple que l’acceptation ;
- des choix compréhensibles par finalité ;
- une preuve du consentement ;
- la possibilité de revenir sur son choix.
La poursuite de la navigation ne constitue pas un consentement valable. Certains traceurs peuvent être exemptés sous conditions : il faut examiner leur finalité et leur fonctionnement.
Des formulaires transparents
Chaque formulaire doit fournir une information adaptée sur les données, la finalité, la base légale et les droits, avec un accès à la politique de confidentialité. Pour une newsletter nécessitant un consentement, l’inscription doit être explicite et ne pas être dissimulée dans une autre demande.
La sécurité technique
La sécurité fait partie de la protection des données. Selon le projet, les mesures comprennent :
- HTTPS ;
- le chiffrement adapté aux données sensibles ;
- les mises à jour et les protections contre les intrusions ;
- une configuration maîtrisée des outils de mesure ;
- les sauvegardes ;
- la gestion des accès par rôle.
4. RGPD et SaaS : une approche plus structurée
Dans une application, la protection des données n’est pas un module ajouté à la fin. Elle concerne l’architecture et les parcours dès la conception.
La protection dès la conception
Le principe de Privacy by Design influence :
- le schéma de la base de données ;
- les permissions ;
- les mécanismes d’effacement ;
- les options accessibles ;
- les outils de mesure ;
- l’hébergement.
Par exemple, ne stockez pas un téléphone si un email suffit, limitez les données non essentielles et séparez les données sensibles lorsque cela est pertinent.
Des réglages protecteurs par défaut
Le principe de Privacy by Default consiste à limiter par défaut le traitement aux données nécessaires. Ce n’est pas à l’utilisateur de désactiver une collecte excessive ou un suivi facultatif activé sans fondement.
La gestion des droits
Votre SaaS doit prévoir un dispositif pour consulter ou modifier les données et traiter les demandes d’effacement ou d’export dans les conditions applicables. Il peut prendre la forme d’un espace dédié, d’un processus automatisé ou d’un support documenté.
L’hébergement et les transferts
La localisation des données et les accès depuis d’autres pays doivent être examinés. Un transfert hors de l’Union européenne peut être encadré par une décision d’adéquation ou d’autres garanties prévues par le RGPD : le choix ne se limite pas à un hébergement européen.
Les sous-traitants
Pour un CRM, un outil de paiement ou une plateforme emailing, vérifiez les engagements contractuels, les mesures de sécurité, les flux et les sous-traitants ultérieurs. Les responsabilités respectives doivent être clarifiées, notamment dans un accord de traitement des données.
5. Comment nous intégrons le RGPD chez Alba
Notre accompagnement relie les besoins métier, les parcours et les choix techniques. Les questions juridiques complexes doivent être validées avec votre DPO ou un conseil spécialisé.
L’audit initial
Lors du cadrage, nous identifions :
- les types de données ;
- les finalités ;
- les risques ;
- les flux internes ;
- les sous-traitants ;
- les bases légales ;
- les besoins de consentement.
Cette analyse aide à documenter le registre des traitements.
L’architecture technique
Selon le périmètre et les risques, nous travaillons sur la séparation des données, le chiffrement, les rôles, les journaux d’activité, la détection d’anomalies et les sauvegardes.
L’expérience du consentement
Nous recherchons des choix transparents, compréhensibles et rapides à utiliser, sans bannière agressive ni interruption inutile. La simplicité du parcours doit aller de pair avec le respect du choix exprimé.
La documentation et l’accompagnement
Les livrables peuvent comprendre le registre des traitements, les points juridiques à faire valider, les accords avec les sous-traitants et les bonnes pratiques internes. Ils facilitent le suivi du service dans le temps.
Les tests avant mise en production
Nous vérifions les comportements prévus :
- le respect des principes dans les parcours ;
- le déclenchement des cookies ;
- le traitement des demandes des utilisateurs ;
- les mécanismes d’export et de suppression.
Pour approfondir, consultez les informations de la CNIL sur les bases légales et sur les transferts de données hors UE.